

Quando la voce dell'amministratore delegato è finta
La frode deepfake del CEO non viola i sistemi ma sfrutta la fiducia nella voce del capo; dal caso Fideuram le regole di verifica che servono in azienda.
Le procedure di sicurezza funzionano solo se le persone le conoscono e le applicano. DDS porta in aula i casi reali che incontra nelle indagini e trasforma le regole scritte in comportamenti quotidiani, con corsi per tutto il personale, moduli per i ruoli chiave ed esercitazioni pratiche.
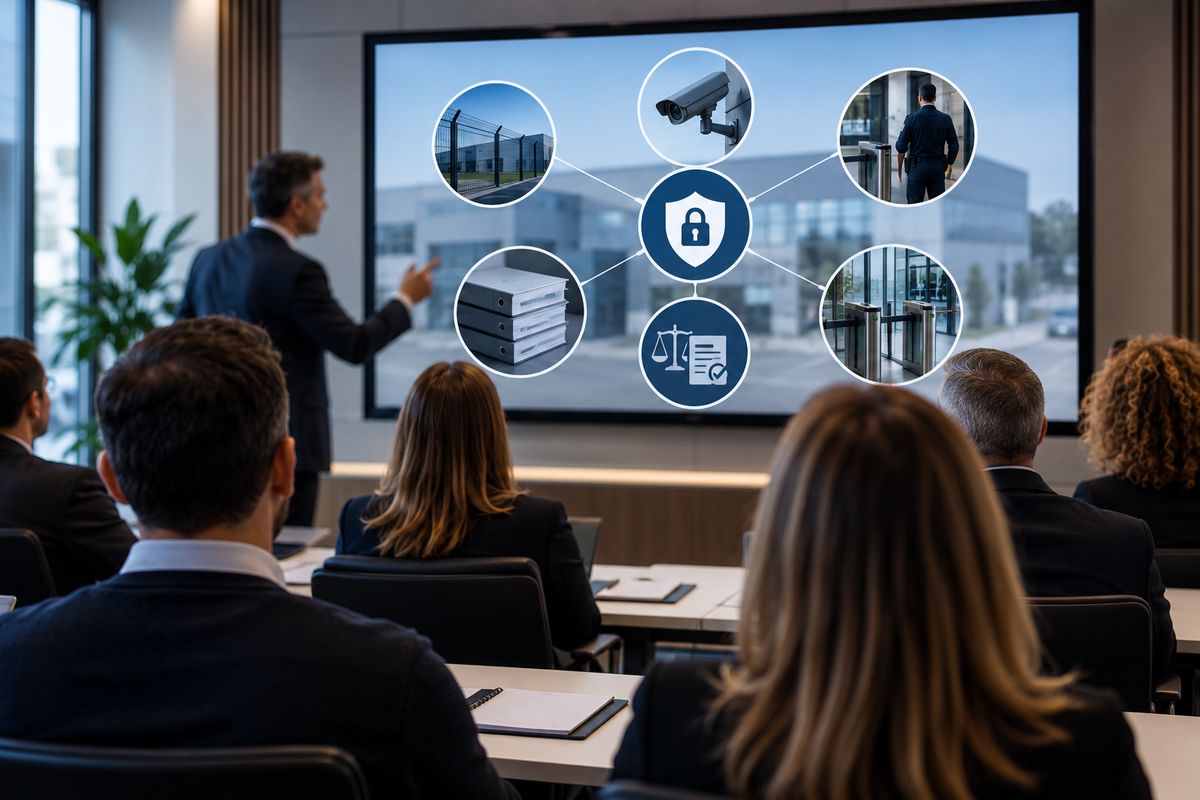
La formazione sulla sicurezza aziendale serve a ridurre i rischi che nascono dai comportamenti delle persone, come la fuga di informazioni riservate, gli accessi non autorizzati, le frodi tentate per telefono o per posta elettronica e i furti interni, e viene chiesta di solito da direzioni del personale, security manager e organismi di vigilanza che vogliono rendere effettive le procedure già scritte. DDS Investigazioni, istituto investigativo autorizzato, la costruisce partendo da ciò che vede nelle indagini, dove l'illecito passa spesso da una porta lasciata aperta per cortesia, da una telefonata a cui qualcuno ha risposto senza verificare chi chiamava o da un documento dimenticato in una sala riunioni. Le procedure funzionano solo se le persone le conoscono, ne capiscono il senso e le applicano anche quando sono di fretta, e la formazione serve proprio a trasformare regole scritte in comportamenti quotidiani.
Il primo livello è la sensibilizzazione di tutto il personale, con incontri brevi e concreti costruiti sui casi reali che incontriamo nelle indagini e resi anonimi, per insegnare a riconoscere i comportamenti a rischio, a proteggere le informazioni e a segnalare le anomalie senza timore. Parliamo di accessi e visitatori, di uso dei dispositivi e dei social network, di richieste insolite di informazioni o di pagamenti, comprese quelle che oggi arrivano con voci e messaggi falsificati dall'intelligenza artificiale, e del modo in cui chi pratica lo spionaggio industriale sfrutta la disponibilità delle persone prima ancora delle falle informatiche.
Il secondo livello è la formazione per i ruoli chiave, con moduli dedicati a responsabili della sicurezza, addetti alla reception e alla logistica, responsabili del personale e degli acquisti, che approfondiscono le procedure, la valutazione del rischio e il ruolo di ciascuna funzione nella prevenzione. Ai responsabili del personale spieghiamo anche quando un controllo sui dipendenti è lecito alla luce degli artt. 2, 3, 4 e 8 dello Statuto dei lavoratori, cioè quando riguarda condotte estranee alla prestazione lavorativa o illeciti e si svolge senza strumenti invasivi e nel rispetto della dignità della persona, perché un'iniziativa presa in buona fede ma fuori dalle regole può rendere inutilizzabile una prova ed esporre l'azienda a sanzioni.
Il terzo livello sono le esercitazioni, cioè prove pratiche su scenari realistici concordati con la direzione, come un tentativo di accesso non autorizzato, una richiesta di informazioni da parte di uno sconosciuto o una telefonata che si spaccia per un fornitore, che misurano come il personale applica davvero le procedure e dove servono correttivi. Le esercitazioni non hanno lo scopo di colpire singoli lavoratori e i risultati vengono restituiti in forma aggregata.
Ogni percorso parte da un breve colloquio con la direzione e, quando c'è, dal risk assessment della sede, così che i contenuti riguardino i rischi reali dell'azienda e non temi generici. I corsi si svolgono di norma in presenza presso il cliente, ovunque si trovi sul territorio nazionale, con alcuni moduli disponibili a distanza, e materiali e presenze vengono documentati, perché la formazione è uno degli elementi che dimostrano l'efficace attuazione dei modelli organizzativi 231 e che l'Organismo di Vigilanza può verificare.
Sì, di norma in presenza presso la sede del cliente, perché parlare di accessi, visitatori e documenti riservati negli stessi luoghi in cui le persone lavorano rende tutto più concreto. I contenuti vengono adattati al settore e ai rischi emersi nel colloquio iniziale, e alcuni moduli sono disponibili anche a distanza.
Sì, perché la formazione del personale è uno degli elementi con cui l'ente dimostra di aver attuato in modo efficace il modello organizzativo previsto dal D.Lgs. 231/2001. Programmi, materiali e presenze vengono documentati, così che l'Organismo di Vigilanza possa verificarli e conservarli a supporto della propria attività.
No. Sono simulazioni controllate di situazioni critiche, concordate con la direzione, che misurano come l'organizzazione nel suo insieme applica le procedure e dove servono correttivi. I risultati vengono restituiti in forma aggregata e non sono pensati per individuare o sanzionare singoli lavoratori.

La frode deepfake del CEO non viola i sistemi ma sfrutta la fiducia nella voce del capo; dal caso Fideuram le regole di verifica che servono in azienda.
La sicurezza aziendale efficace si nota quando manca. Le vulnerabilità più comuni nelle imprese e come ridurle con metodo, partendo dall'idea di in-sicurezza.
Lo spionaggio industriale passa più spesso dalle persone che dai computer. I segnali di un dipendente infedele e le difese organizzative che funzionano davvero.
Come capire se i sistemi di sicurezza aziendali sono vulnerabili, tra test tecnici, NIS2 e fattore umano. In Italia 507 incidenti gravi nel 2025 secondo Clusit.
Un primo confronto, gratuito e riservato, serve a capire se e come un'attività investigativa può essere utile nel suo caso.