

Come capire se i sistemi di sicurezza dell'azienda sono vulnerabili
Come capire se i sistemi di sicurezza aziendali sono vulnerabili, tra test tecnici, NIS2 e fattore umano. In Italia 507 incidenti gravi nel 2025 secondo Clusit.
Un assessment fotografa lo stato reale della sicurezza di una sede, confronta le procedure scritte con quelle applicate e indica dove intervenire per primo, con misure proporzionate al rischio effettivo.
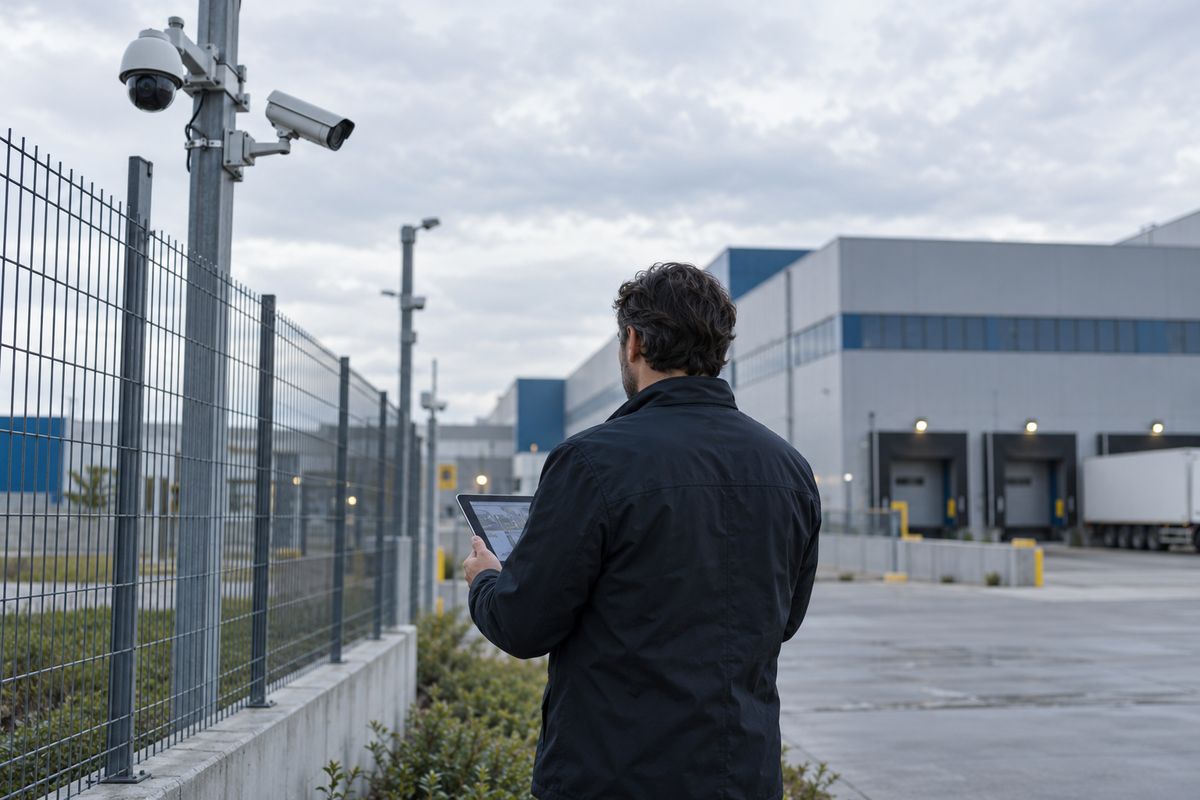
Il risk assessment di sicurezza è l'analisi con cui DDS Investigazioni, istituto investigativo autorizzato, valuta quanto una sede, un magazzino o un sito produttivo sia esposto a furti, intrusioni, sottrazione di informazioni, sabotaggi e altri atti intenzionali, confrontando le protezioni esistenti e le procedure scritte con ciò che accade davvero ogni giorno. Lo richiedono security manager, direzioni generali e responsabili di stabilimento quando si apre o si riorganizza una sede, dopo un furto o un'intrusione, prima di un audit o quando un'indagine ha rivelato che l'illecito è stato reso possibile da una falla organizzativa, e il risultato è un rapporto che classifica le vulnerabilità e indica gli interventi in ordine di priorità.
L'assessment parte da un sopralluogo e da colloqui con le funzioni coinvolte. Esaminiamo le protezioni perimetrali e degli accessi, i sistemi di videosorveglianza e di allarme e il modo in cui vengono davvero presidiati, le aree critiche come magazzini, archivi, laboratori e sale server, la gestione di badge, chiavi, visitatori, trasportatori e imprese esterne e il trattamento dei documenti riservati, osservando dove serve anche le ore di minore presidio, i cambi turno e le consegne, cioè i momenti in cui i controlli tendono ad allentarsi.
Ci concentriamo sui punti ciechi, sugli accessi secondari poco presidiati, sui percorsi che aggirano i controlli e soprattutto sulle differenze tra ciò che le policy prevedono e ciò che accade davvero, come badge prestati, porte di servizio lasciate aperte per comodità, credenziali condivise o telecamere che registrano senza che nessuno guardi mai le immagini. Sono queste incoerenze a rendere possibili molti degli illeciti che poi ci troviamo a indagare, dai furti e frodi interne alla fuga di notizie tipica dello spionaggio industriale, e l'esperienza investigativa permette di leggerle con gli occhi di chi potrebbe sfruttarle, come spiega l'approfondimento su come capire se i sistemi di sicurezza dell'azienda sono vulnerabili.
Il rapporto classifica le vulnerabilità per probabilità, impatto e priorità e propone interventi tecnici e organizzativi proporzionati, tenendo conto delle norme che li condizionano. Un nuovo impianto di videosorveglianza che possa riprendere i lavoratori richiede l'accordo sindacale o l'autorizzazione dell'Ispettorato del lavoro ai sensi dell'art. 4 della L. 300/1970, oltre all'informativa prevista dal GDPR, mentre l'art. 2 dello stesso Statuto consente di impiegare le guardie giurate solo per la tutela del patrimonio aziendale e non per controllare l'attività lavorativa. Un assessment documentato sostiene inoltre il lavoro dell'Organismo di Vigilanza nel modello 231 e aiuta a dimostrare le misure ragionevolmente adeguate a proteggere i segreti commerciali che l'art. 98 del D.Lgs. 30/2005 pone come condizione della loro tutela. Su richiesta seguiamo l'attuazione delle misure, la formazione del personale e la verifica periodica della loro efficacia.
No. Il documento di valutazione dei rischi previsto dal D.Lgs. 81/2008 riguarda la salute e la sicurezza dei lavoratori, mentre l'assessment di security valuta l'esposizione a furti, intrusioni, sabotaggi e sottrazione di informazioni. I due strumenti si completano, ed è utile che RSPP e responsabile della sicurezza ne condividano i risultati su accessi ed emergenze.
Dipende dal numero e dalla complessità delle sedi, dall'estensione delle aree critiche e dalla necessità di osservare turni notturni o festivi. La parte più impegnativa è di solito il confronto tra procedure scritte e prassi reali, e i tempi vengono concordati con l'azienda prima dell'incarico.
Sì. Il rapporto documenta lo stato dei presidi, le vulnerabilità rilevate e le azioni di miglioramento con le relative priorità, ed è utile per gli audit interni ed esterni, per le verifiche richieste dai clienti e per le relazioni dell'Organismo di Vigilanza sull'adeguatezza del modello 231.
Non direttamente. Il nostro assessment riguarda la sicurezza fisica e organizzativa; per gli aspetti informatici collaboriamo con specialisti e ne valutiamo i punti di contatto, come l'accesso ai locali tecnici, la gestione dei supporti rimovibili, lo smaltimento dei dispositivi dismessi e le abitudini del personale con credenziali e documenti.
Come capire se i sistemi di sicurezza aziendali sono vulnerabili, tra test tecnici, NIS2 e fattore umano. In Italia 507 incidenti gravi nel 2025 secondo Clusit.
La sicurezza aziendale efficace si nota quando manca. Le vulnerabilità più comuni nelle imprese e come ridurle con metodo, partendo dall'idea di in-sicurezza.
Un primo confronto, gratuito e riservato, serve a capire se e come un'attività investigativa può essere utile nel suo caso.